

Windows 11 เพิ่มฟีเจอร์ Windows baseline protection ตรวจสอบความปลอดภัยระดับฮาร์ดแวร์จบในจุดเดียว พร้อมทดสอบแล้ววันนี้
Microsoft เปิดตัวฟีเจอร์ Windows baseline protection ในงาน Microsoft Ignite 2026 เพื่อรวบรวมระบบป้องกันความปลอดภัยพื้นฐานบน Windows 11 มาแสดงผลเป็นสถานะเดียวที่ตรวจสอบความถูกต้องจากระดับฮาร์ดแวร์ ช่วยให้ผู้ใช้งานทั่วไป ผู้ดูแลระบบ IT และนักพัฒนาแอปพลิเคชันประเมินความปลอดภัยของเครื่องและแก้ไขจุดบกพร่องอย่างเป็นระบบ ปัจจุบันฟีเจอร์นี้เปิดให้ทดสอบรุ่นพรีวิวผ่าน Windows Insider Program และมีกำหนดเปิดใช้งานทั่วไปภายในปี 2027
ที่ผ่านมาฟีเจอร์ความปลอดภัยบน Windows 11 แยกตั้งค่าอิสระต่อกัน ทำให้ตรวจสอบยากว่าเครื่องเปิดใช้งานครบถ้วนหรือไม่ Windows baseline protection จึงรวมการตรวจสอบทั้งหมดเข้าด้วยกันและรายงานผลลัพธ์แบบเวอร์ชันเป็นค่าจริงหรือเท็จ (True/False) สถานะจะแสดงผลเป็นจริงต่อเมื่ออุปกรณ์ผ่านเกณฑ์มาตรฐานครบทั้ง 8 รายการ ดังนี้
- Security processor (หน่วยประมวลผลความปลอดภัย) ปกป้องข้อมูลสำคัญด้วยฮาร์ดแวร์เฉพาะทาง
- Secure Boot (ระบบตรวจสอบความปลอดภัยขณะเริ่มทำงาน) ป้องกันซอฟต์แวร์อันตรายทำงานขณะเปิดเครื่อง
- Virtualization-based security (VBS) (ระบบความปลอดภัยบนพื้นฐานการจำลองเสมือน) สร้างสภาพแวดล้อมแยกส่วนด้วยฮาร์ดแวร์เพื่อป้องกันการโจมตีกระบวนการสำคัญ
- Memory integrity (ระบบป้องกันความสมบูรณ์ของหน่วยความจำ) ป้องกันโค้ดอันตรายแทรกแซงการทำงานในพื้นที่ส่วนสำคัญของ Windows
- Signed drivers only (การอนุญาตเฉพาะไดรเวอร์ที่มีลายเซ็นดิจิทัล) ป้องกันการโหลดไดรเวอร์ที่ไม่น่าเชื่อถือ
- Windows-certified drivers (ไดรเวอร์ที่ผ่านการรับรองมาตรฐาน Windows) อนุญาตเฉพาะไดรเวอร์ที่ผ่านข้อกำหนดการลงนามฮาร์ดแวร์ของ Windows
- Kernel debugger protection (ระบบป้องกันการดีบักระดับเคอร์เนล) ป้องกันเครื่องมือภายนอกลัดผ่านระบบรักษาความปลอดภัยของ Windows
- Vulnerable driver protection (ระบบบล็อกไดรเวอร์ที่มีช่องโหว่) ป้องกันไดรเวอร์ที่มีช่องโหว่เข้ามาลดทอนความปลอดภัยของระบบ
ระบบจะตรวจสอบสถานะตั้งแต่ขั้นตอนการบูตเครื่องผ่านค่าที่วัดจากหน่วยประมวลผลความปลอดภัยและบังคับใช้ต่อเนื่องตลอดการทำงาน หากปิดฟีเจอร์ใดฟีเจอร์หนึ่งจะต้องรีสตาร์ตเครื่องใหม่เสมอ สำหรับการเรียกดูผลลัพธ์ของสถานะความปลอดภัยแบ่งออกเป็น 3 รูปแบบ คือ การสอบถามสถานะพื้นฐานว่าเปิดใช้งานครบถ้วนหรือไม่ รายงานเชิงลึกที่ระบุรายการฟีเจอร์ที่ขาดหายไปเพื่อให้แก้ไขตรงจุด และโทเคนยืนยันตัวตนที่อ้างอิงจากฮาร์ดแวร์สำหรับส่งไปตรวจสอบความถูกต้องบนฝั่งเซิร์ฟเวอร์
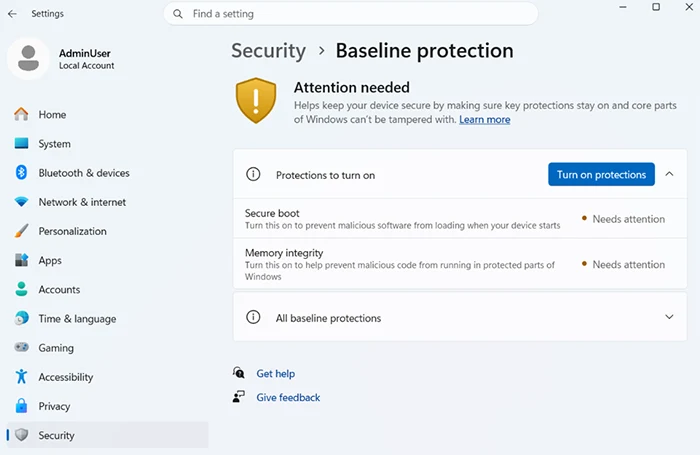
สำหรับผู้ใช้งานทั่วไป สามารถตรวจสอบสถานะผ่านหน้า Settings ในหมวด Security โฉมใหม่ที่รวมการตั้งค่าความปลอดภัยและตัวควบคุม Firewall ไว้ในหน้าตั้งค่าเครือข่าย หากอุปกรณ์ส่วนตัวไม่ผ่านเกณฑ์ระบบจะมีปุ่มกดเปิดใช้งานฟีเจอร์ที่ขาดหายไปพร้อมรีสตาร์ตเครื่องอัตโนมัติ รวมถึงมีคำแนะนำขั้นตอนหากจำเป็นต้องเข้าไปเปิดค่า TPM หรือ Secure Boot ในหน้า UEFI ทั้งนี้ แอปพลิเคชันต่าง ๆ สามารถส่งลิงก์นำทางผู้ใช้งานมายังหน้าตั้งค่านี้ทันทีเมื่อตรวจพบว่าเครื่องไม่ผ่านเกณฑ์
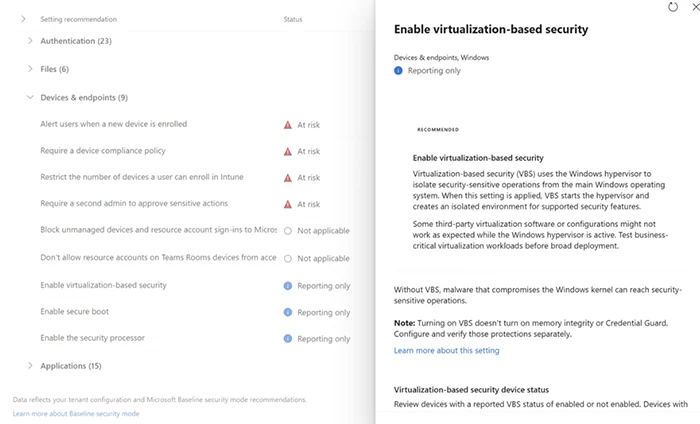
ด้านผู้ดูแลระบบ IT สามารถจัดการและติดตามสถานะความปลอดภัยของอุปกรณ์ทั้งองค์กรผ่านฟีเจอร์ Baseline Security Mode ใน Microsoft 365 admin center รวมถึง Microsoft Intune และเครื่องมือบริหารจัดการอื่น ๆ เพื่อดูรายงานภาพรวม เจาะลึกข้อบกพร่องรายเครื่อง บังคับใช้มาตรฐานความปลอดภัยเป็นเงื่อนไขในการเข้าถึงข้อมูลองค์กร ตลอดจนตรวจจับการเปลี่ยนแปลงการตั้งค่าที่อาจลดทอนความปลอดภัยของอุปกรณ์
ในส่วนของนักพัฒนาแอปพลิเคชันสามารถเรียกใช้สัญญาณสถานะจาก Windows baseline protection เพื่อตรวจสอบความพร้อมของเครื่องแทนการเขียนระบบตรวจสอบแยกเองทั้งหมด พร้อมกำหนดนโยบายการทำงานของแอปพลิเคชันตามระดับความปลอดภัยที่ต้องการ และต้องทดสอบให้แอปพลิเคชันทำงานร่วมกับระบบป้องกันทั้งหมดอย่างสมบูรณ์ ปัจจุบันมีพันธมิตรซอฟต์แวร์ร่วมทดสอบแนวทางนี้แล้วหลายราย เช่น Adobe, Battle.net ของ Blizzard Entertainment, Raycast, 1Password และ Schoolyear
ที่มา: Microsoft

Leave a Reply