

Windows 11 เปิดใช้งาน Windows endpoint security platform ช่วยซอฟต์แวร์ป้องกันมัลแวร์ทำงานผ่าน user-mode APIs ไม่ต้องพึ่งพา kernel-mode driver
Microsoft เปิดตัว Windows endpoint security platform (WESP) แพลตฟอร์มความปลอดภัยอุปกรณ์ปลายทางของ Windows ในฐานะส่วนประกอบใหม่ของระบบปฏิบัติการ Windows เพื่อเปิดช่องทางการเข้าถึงความสามารถด้านการตรวจสอบและป้องกันระบบอย่างปลอดภัยสำหรับซอฟต์แวร์ป้องกันมัลแวร์ ซอฟต์แวร์ตรวจสอบระบบ และโซลูชันป้องกันอุปกรณ์ปลายทางอื่น ๆ ผ่าน user-mode APIs (ส่วนต่อประสานโปรแกรมประยุกต์ในระดับผู้ใช้งาน) ช่วยให้นักพัฒนาซอฟต์แวร์ความปลอดภัยสร้างระบบป้องกันที่แข็งแกร่งบน Windows 11 แทนการพึ่งพา kernel-mode drivers
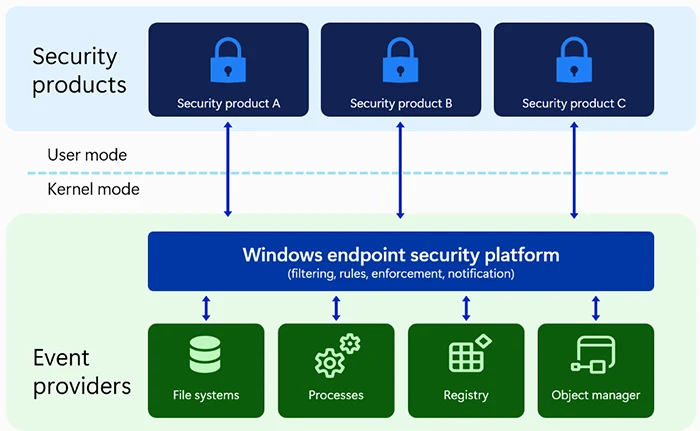
การใช้งาน user-mode APIs แทน kernel-mode drivers ช่วยลดผลกระทบจากข้อผิดพลาดของซอฟต์แวร์หรือการตั้งค่าที่ไม่ถูกต้องต่อเสถียรภาพการทำงานของเครื่องผู้ใช้งานอย่างมาก พร้อมมอบการเข้าถึงฟังก์ชันสำคัญหลายรายการอย่างปลอดภัยและมีประสิทธิภาพ นอกจากนี้ แพลตฟอร์มดังกล่าวยังมีกลไกทางเลือกสำหรับการทำ early boot monitoring (การตรวจสอบระบบตั้งแต่ช่วงเริ่มต้นการบูตเครื่อง) และการเข้าถึงระบบ Protected Process Light (PPL) แบบไม่ต้องใช้งานไดรเวอร์ Early Launch Antimalware (ELAM) (ไดรเวอร์ป้องกันมัลแวร์ที่ทำงานก่อนระบบปฏิบัติการเริ่มโหลด)
สำหรับความพร้อมใช้งาน WESP เริ่มเปิดให้ใช้งานตั้งแต่ชุดอัปเดต Windows 11 ประจำเดือนตุลาคม 2026 (10D) ในรุ่น version 25H2 (OS build 26200.9818) และรุ่น version 26H2 (OS build 26300.9818) นักพัฒนาสามารถเริ่มต้นสร้างและทดสอบผลิตภัณฑ์บนรุ่น Windows ที่รองรับผ่านชุดเครื่องมือ Windows SDK เวอร์ชันล่าสุด
อย่างไรก็ตาม การลงทะเบียนใช้งานแพลตฟอร์มในระยะเปิดตัวเริ่มต้นมีเงื่อนไขด้านสิทธิ์และการรับรองความปลอดภัยที่นักพัฒนาต้องปฏิบัติตามอย่างเคร่งครัด ดังนี้
- Microsoft Virus Initiative (MVI) (โครงการความร่วมมือด้านความปลอดภัยและป้องกันไวรัสของ Microsoft) ผู้พัฒนาจำเป็นต้องเป็นสมาชิกโครงการ MVI เพื่อลงทะเบียนเป็นไคลเอนต์ของแพลตฟอร์มในเวอร์ชันเริ่มต้น ส่วนการอัปเดตในอนาคตจะเปิดให้เข้าถึงความสามารถบางส่วนแบบไม่ต้องเป็นสมาชิก MVI
- Azure Artifact Signing (บริการลงนามรับรองความปลอดภัยซอฟต์แวร์บนคลาวด์ของ Microsoft) แอปพลิเคชันด้านความปลอดภัยต้องผ่านการลงนามด้วยโปรไฟล์ใบรับรอง Artifact Signing ที่กำหนดประเภทโปรแกรมเป็น Windows endpoint security platform เท่านั้น จึงจะสามารถลงทะเบียนกับแพลตฟอร์มและเรียกใช้งาน APIs เหล่านี้
ที่มา: Microsoft

Leave a Reply